Les six types de risques que nous aidons les entreprises à anticiper.
Les crises se propagent d'un domaine à l'autre. Or, les plans sont souvent conçus risque par risque. Nous cartographions ce qui les relie, puis nous éprouvons cette lecture à travers nos exercices.
Le cadre réglementaireTrois temps, avant la décision.
Les risques contemporains et futurs sont plus hybrides, et se combinent. Notre travail consiste à les ramener à une échelle où une organisation peut décider.
Les interdépendances
Chaque risque est rattaché aux activités qu'il menace et aux dépendances qui le propagent. La carte qui en résulte fait apparaître les priorités.
L'échelle du bassin
Bassins de vie, bassins économiques, bassins de risques : nous raisonnons à l'échelle où les effets se produisent, celle que partagent des sites et des organisations voisines.
L'épreuve de l'exercice
L'exercice met cette lecture à l'épreuve. Les décisions se prennent en temps contraint, avec les personnes qui les prendront le jour venu.
Six risques, et ce qui les relie.
Instabilité géopolitique
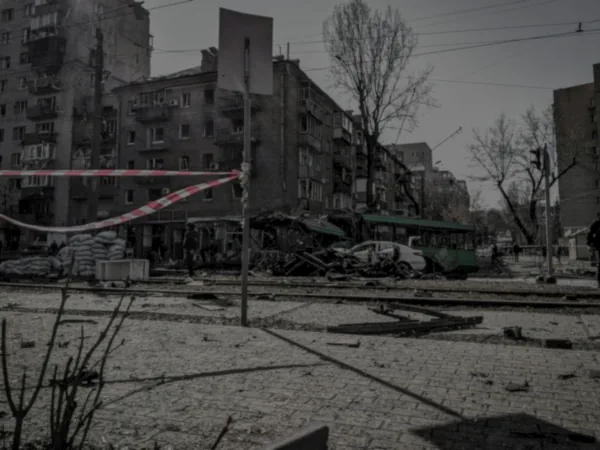
Conflits armés, reconfigurations d'alliances et incertitudes stratégiques redessinent les rapports de force, et la confrontation atteint désormais les sites industriels, jusqu'au sabotage. Pour une organisation, cela se traduit en décisions concrètes : où produire, avec quels fournisseurs, et comment protéger ses installations.
Part des actes hostiles recensés contre des entreprises françaises - espionnage, intrusion, cyberattaque, sabotage - qui visent un sous-traitant plutôt qu'un grand donneur d'ordre, mieux armé pour se protéger.
Assemblée nationale, rapport sur la guerre économique - juillet 2025Bouleversements technologiques
Les cyberattaques gagnent en sophistication et visent les infrastructures critiques autant que le patrimoine immatériel des entreprises : brevets, études, réponses aux appels d'offres. L'intelligence artificielle transforme au même rythme les menaces et les moyens d'y répondre.
Incidents de sécurité traités par l'ANSSI en 2025, dont 128 rançongiciels.
ANSSI - mars 2026Déstabilisation économique
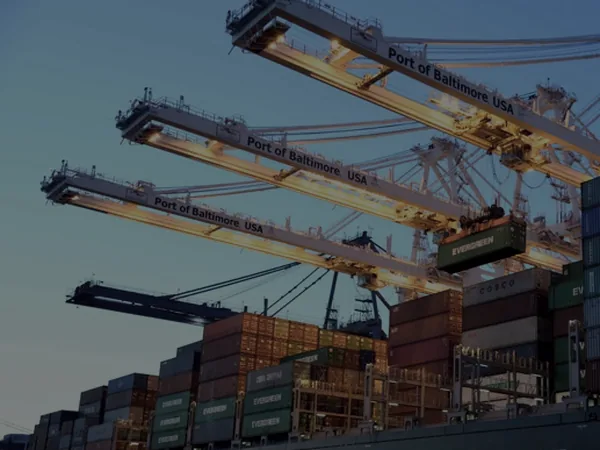
Crises financières, ruptures d'approvisionnement et volatilité des marchés fragilisent les organisations. La défaillance d'un fournisseur unique suffit à interrompre une chaîne entière, et une organisation hérite de l'exposition de ceux qui la fournissent.
Défaillances d'entreprises en France en 2025, soit près de 190 par jour.
Banque de France - février 2026Nouveaux enjeux sociétaux
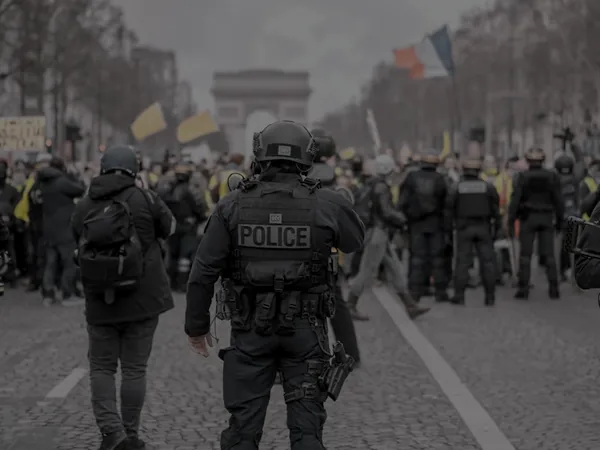
Désinformation, ingérence étrangère, crises sociales et terrorisme transforment le rapport au monde. Une rumeur documentée circule plus vite qu'un démenti, et la réputation se joue dans les premières heures.
Phénomènes de manipulation de l'information détectés dans l'espace numérique français en 2024, dont 174 liés à une ingérence étrangère.
VIGINUM, rapport d'activité 2024Dérèglements climatiques
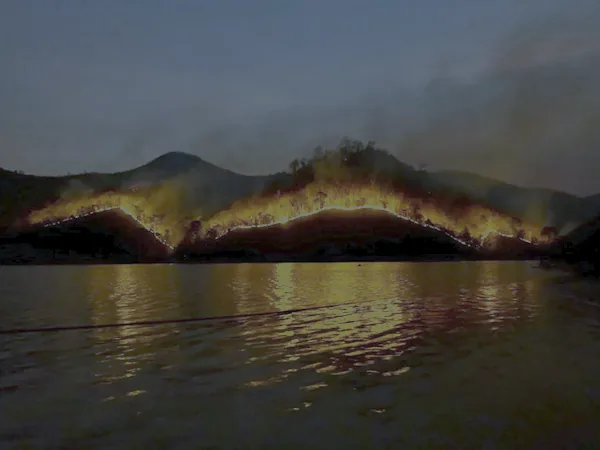
Catastrophes naturelles, raréfaction des ressources et mutations écologiques frappent plus souvent et plus fort. Un site inondé ou une canicule interrompent une activité, et la fréquence de ces événements rend caducs les plans bâtis sur les statistiques passées.
Coût des événements naturels pour les assureurs français en 2025, dont 2,2 pour la seule grêle.
France Assureurs - mars 2026Enjeux sanitaires
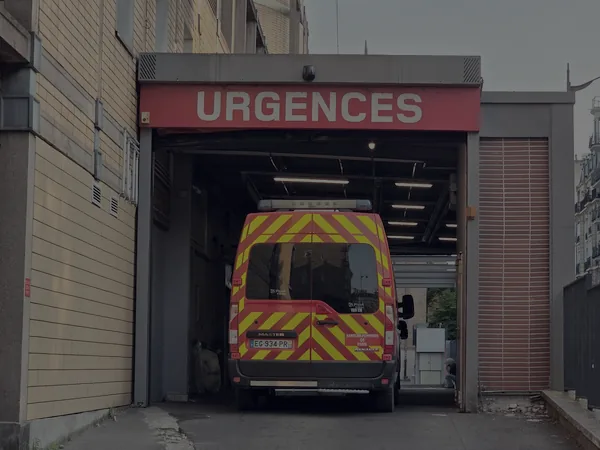
Crises sanitaires, pandémies et ruptures de la chaîne de soin mettent à l'épreuve la continuité des organisations et la protection de leurs équipes.
Signalements de rupture ou de risque de rupture de stock de médicaments gérés par l'ANSM en 2025.
ANSM, rapport d'activité 2025 - juillet 2026Ce que la réglementation exige déjà.
Trois textes structurent aujourd'hui les obligations de résilience des organisations. Nous les intégrons aux diagnostics et aux exercices.
NIS 2
Elle relève le niveau de cybersécurité exigé des organisations et de leurs fournisseurs, dans dix-sept secteurs. Plus de 25 000 entités françaises entrent dans son périmètre.
DORA
Applicable depuis janvier 2025 au secteur financier et à ses prestataires informatiques : gestion du risque, notification des incidents, tests de résilience.
ISO 22301
La référence pour les systèmes de management de la continuité d'activité, mise à jour en 2024 pour intégrer le changement climatique.