NIS 2 revient en séance publique, deux ans après l'échéance
Les députés ouvrent lundi la discussion du projet de loi qui transpose NIS 2, la directive sur les entités critiques et le règlement DORA. Quatre jours de séance, 398 amendements, et un volet sur les opérateurs d'importance vitale dont il est peu question.
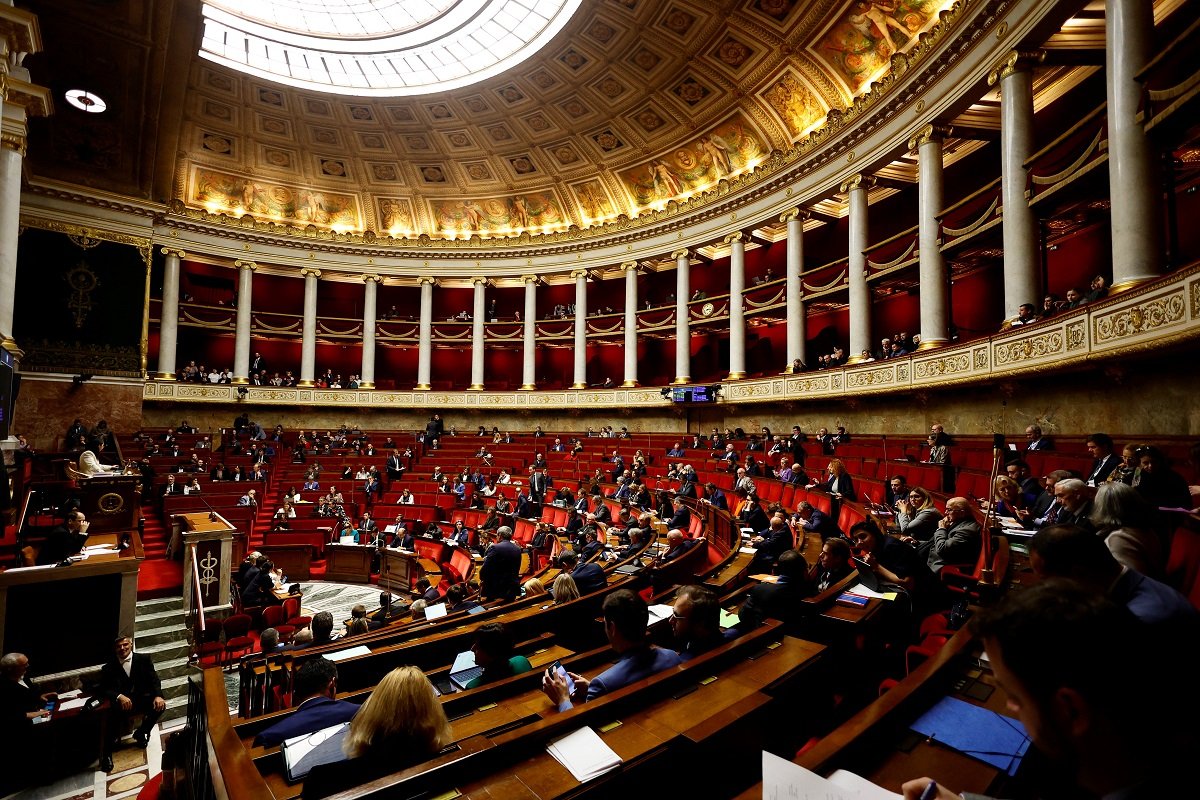
- Le projet de loi résilience est inscrit en séance publique à l'Assemblée nationale les 9, 10, 12 et 13 novembre 2026.
- Le titre I réécrit le dispositif des activités d'importance vitale. Le plan de sécurité d'opérateur devient plan de résilience opérateur, le plan particulier de protection devient plan particulier de résilience.
- Les entreprises des secteurs hautement critiques entrent parmi les entités essentielles à partir de 250 salariés, parmi les entités importantes à partir de 50.
- Le texte confie les amendes à une commission des sanctions, et une vingtaine de décrets en Conseil d'État restent à écrire.
Les députés ouvrent lundi 9 novembre à seize heures la discussion du projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité. Il aura fallu vingt mois pour que le texte voté par le Sénat trouve sa place dans l'hémicycle, et deux ans et trois semaines se sont écoulées depuis l'expiration du délai de transposition de la directive NIS 2. La conférence des présidents a dégagé quatre jours de séance, les 9, 10, 12 et 13 novembre.
Deux séances seulement nomment le texte, lundi à seize heures et jeudi à neuf heures. Les autres portent la mention « suite ». Le Gouvernement a donc ouvert du temps de séance sans garantir un vote avant la fin de la semaine.
Le texte revient avec 398 amendements
Le dossier législatif en comptait 398 déposés en séance le 8 novembre, sur le texte issu de la commission spéciale. Le compte reste ouvert, le Gouvernement ayant déposé un sous-amendement le 6 novembre. En commission, 505 amendements avaient été examinés. Le volume dit l'intérêt porté au texte plutôt que le chemin restant, et les 397 amendements que nous relevions le 6 octobre sont, pour l'essentiel, les mêmes.
La procédure accélérée a été engagée le 15 octobre 2024, jour du dépôt au Sénat. Le Sénat a voté le 12 mars 2025, l'Assemblée a reçu le texte le lendemain, la commission spéciale a rendu le sien le 10 septembre 2025. Le 6 octobre 2026, la conférence des présidents l'a retiré de l'ordre du jour, sans inscrire de motif.
Les opérateurs d'importance vitale changent de plan
Le titre I réécrit, dans le code de la défense, tout le dispositif des activités d'importance vitale. C'est la partie la moins commentée du texte, et elle touche plus de trois cents opérateurs déjà désignés.
Ces opérateurs gardent leur désignation. L'article 4 les répute désignés sous le nouveau régime, et leurs obligations actuelles courent jusqu'à ce qu'ils aient exécuté les nouvelles. Le plan de sécurité d'opérateur devient plan de résilience opérateur. Le plan particulier de protection devient plan particulier de résilience, établi point d'importance vitale par point d'importance vitale.
Les délais partent de la désignation. Neuf mois pour l'analyse des risques, réévaluée ensuite tous les quatre ans au moins. Dix mois pour le plan de résilience. Neuf mois pour l'analyse des dépendances à des tiers. Passé une mise en demeure d'un mois, l'administration peut prononcer une astreinte de 5 000 € par jour de retard.
Dans les faits, un opérateur déjà désigné reprend ses plans et les confronte à une exigence nouvelle, la capacité à continuer et à se rétablir. La question descend au niveau du service. Quel prestataire, quel réseau, quel fournisseur conditionne la poursuite de l'activité, et combien de temps l'opérateur tient sans lui. C'est l'objet d'une démarche de continuité d'activité. Le titre I attend lui-même un décret en Conseil d'État, au plus tard un an après la promulgation.
Deux catégories et dix-sept rubriques
Le titre II, qui porte NIS 2, classe les organisations en deux rangs. Entités essentielles pour les entreprises des secteurs hautement critiques à partir de 250 salariés, ou de 50 millions d'euros de chiffre d'affaires et 43 millions de bilan. Entités importantes à partir de 50 salariés, ou de 10 millions d'euros de chiffre d'affaires et de bilan. Les opérateurs d'importance vitale figurent parmi les entités essentielles.
Compter ses salariés ne suffit pas à conclure. L'article 7 dresse dix-sept rubriques, dix hautement critiques et sept critiques, et renvoie le détail des sous-secteurs à un décret en Conseil d'État. Le Premier ministre pourra en outre désigner par arrêté une organisation de n'importe quelle taille, par exemple le seul prestataire d'un service essentiel sur le territoire. Le contenu des obligations, lui, figure déjà dans la directive, et notre page de référence sur la transposition en détaille les articles.
Reste l'ordre de grandeur, chiffre le plus cité et le moins expliqué de ce dossier. L'étude d'impact du Gouvernement, publiée le 15 octobre 2024, annonce un passage « de 500 à 15 000 entités environ », fourchette que Vincent Strubel, directeur général de l'ANSSI, a reprise devant la commission spéciale le 7 mai 2025. L'étude n'expose aucune méthode de calcul. Le chiffre décrit une cible de régulation.
Vingt-quatre heures pour la première alerte
L'article 17 impose trois rendez-vous. Vingt-quatre heures pour l'alerte initiale, qui dit déjà si l'incident peut relever d'un acte malveillant et s'il franchit une frontière. Soixante-douze heures pour la notification intermédiaire, avec la première évaluation de la gravité et, s'ils existent, les indicateurs de compromission. Un mois pour le rapport final.
Vingt-quatre heures laissent peu de place à une réunion de cadrage. Le délai tient quand une personne est nommée pour déclarer, qu'une autre la remplace hors des heures ouvrées, et que l'organisation a mesuré une fois, montre en main, le temps que met un constat technique pour arriver à sa direction. En exercice, c'est à cet endroit que l'écart se voit.
Une commission des sanctions prononcera les amendes
Le texte crée une commission des sanctions, aux articles L. 1332-15 et L. 1332-16 du code de la défense. L'autorité nationale de sécurité des systèmes d'information notifie les griefs et la saisit, la décision appartient à la commission. Dix millions d'euros ou 2 % du chiffre d'affaires mondial pour une entité essentielle, sept millions ou 1,4 % pour une entité importante, ces plafonds se lisent à l'article 28, qui vise l'obstruction au contrôle. Les versions mises en ligne par l'Assemblée et par le Sénat s'arrêtent avant les dispositions finales, et nous attendons de les avoir lues pour les reprendre sur les autres manquements.
Le contrôle, lui, est écrit en détail. Inspection sur place, contrôle à distance, audit régulier ou ciblé, scan de sécurité, audit après incident. L'autorité en supporte le coût, sauf quand elle confie l'audit à un organisme indépendant, facturé alors à l'entité contrôlée.
Les décrets fixeront le calendrier réel
Bruxelles poursuit par ailleurs la France sur deux fronts. La Cour de justice de l'Union européenne a été saisie le 8 juillet 2026 sur NIS 2, après une mise en demeure en novembre 2024 et un avis motivé en mai 2025, puis le 29 avril 2026 sur la directive REC, qui porte la résilience des entités critiques. Aucun arrêt n'est rendu, et ces procédures ne créent aucune obligation pour une entreprise.
Une vingtaine de renvois à décret en Conseil d'État parcourent le titre II, sur les rubriques sectorielles, les seuils, l'enregistrement, les mesures de gestion des risques et le contrôle. L'étude d'impact livre deux repères, une phase de déclaration initiale de zéro à quatre mois et une phase de zéro à trois ans pour la notification des incidents, qui sont des indicateurs d'évaluation plutôt que des délais juridiques. À ce jour, aucune date de mise en conformité n'est opposable en droit français, et les échéances affichées dans les offres commerciales reposent sur des textes qui n'existent pas encore.
Le secteur financier avance à part. Le règlement DORA s'applique directement depuis le 17 janvier 2025, et l'article 62 A sort du champ de NIS 2 les entités financières qui lui sont soumises.
L'ANSSI a rassemblé ses outils sur MesServicesCyber, ouvert le 2 avril 2025, avec un simulateur NIS 2 et le Référentiel Cyber France, publié en version 2.5 le 17 mars 2026 sous la mention de document de travail. L'agence prévient elle-même que tous les textes ne sont pas parus et que le référentiel peut encore bouger.
Nos recommandations
- Passer le test d'éligibilité et en garder la trace. Faire le simulateur de l'ANSSI, noter la date et le résultat, le repasser à chaque décret sectoriel publié.
- Nommer qui déclare et qui le remplace. Inscrire les deux noms, leurs coordonnées directes et le canal de déclaration, puis vérifier que l'astreinte connaît ces noms.
- Mesurer le délai entre le constat technique et la décision de direction. Le relever une fois en conditions réelles, puis en faire la référence de l'exercice suivant.
- Faire de la dépendance à vos tiers un scénario d'exercice. Construire une séance qui démarre sur l'indisponibilité d'un prestataire, plutôt que sur celle de votre propre système.
Sources
- Assemblée nationale, relevé de l'ordre du jour de la conférence des présidents du 3 novembre 2026, rectifié le 4 novembre 2026
- Assemblée nationale, dossier législatif, textes n° 1112 et n° 1779-A0, décompte des amendements relevé le 8 novembre 2026
- Assemblée nationale, texte de la commission spéciale n° 1779-A0, 10 septembre 2025
- Assemblée nationale, rapport n° 1779, tome II, audition du directeur général de l'ANSSI du 7 mai 2025
- Sénat, étude d'impact du projet de loi n° 33, 15 octobre 2024
- Assemblée nationale, relevé de conclusions de la conférence des présidents du 6 octobre 2026
- Commission européenne, saisine de la Cour de justice sur la directive NIS 2, 8 juillet 2026
- Commission européenne, saisine de la Cour de justice sur la directive REC, 29 avril 2026
- ANSSI, page consacrée à la directive NIS 2 et lancement de MesServicesCyber le 2 avril 2025
Article à jour au 8 novembre 2026.
